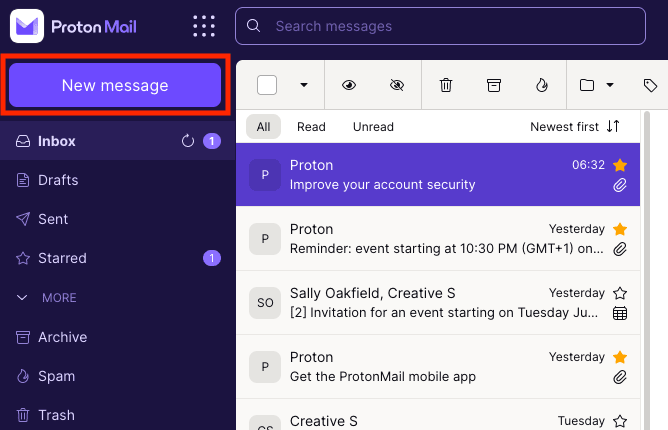
Proton Mail möchte Ihre E-Mails automatisch organisieren
Diese Funktion sortiert E-Mails allein anhand von Metadaten in sechs Kategorien, und die Volltextsuche wird als Nächstes auch für Mobilgeräte eingeführt.

Diese Funktion sortiert E-Mails allein anhand von Metadaten in sechs Kategorien, und die Volltextsuche wird als Nächstes auch für Mobilgeräte eingeführt.
Der Open-Source-Netzwerkverbindungsmanager NetworkManager 1.58.1 steht nun zum Download bereit und bietet eine verbesserte Unterstützung für private Verbindungen sowie Behebungen verschiedener Fehler. Der Beitrag „NetworkManager 1.58.1 verbessert die Unterstützung für private Verbindungen und behebt Fehler“ erschien zuerst auf 9to5Linux – bitte geben Sie…
Proton 11.0-2 ist ab sofort verfügbar und bietet Unterstützung für AsteroidsHD, Portal Worlds, Plain Sight, Warhammer: Dark Omen (Classic), Heroes of the Three Kingdoms 7 sowie viele weitere Windows-Spiele. Der Beitrag „Proton 11.0-2 bietet Unterstützung für AsteroidsHD, Portal Worlds und Plain Sight“…
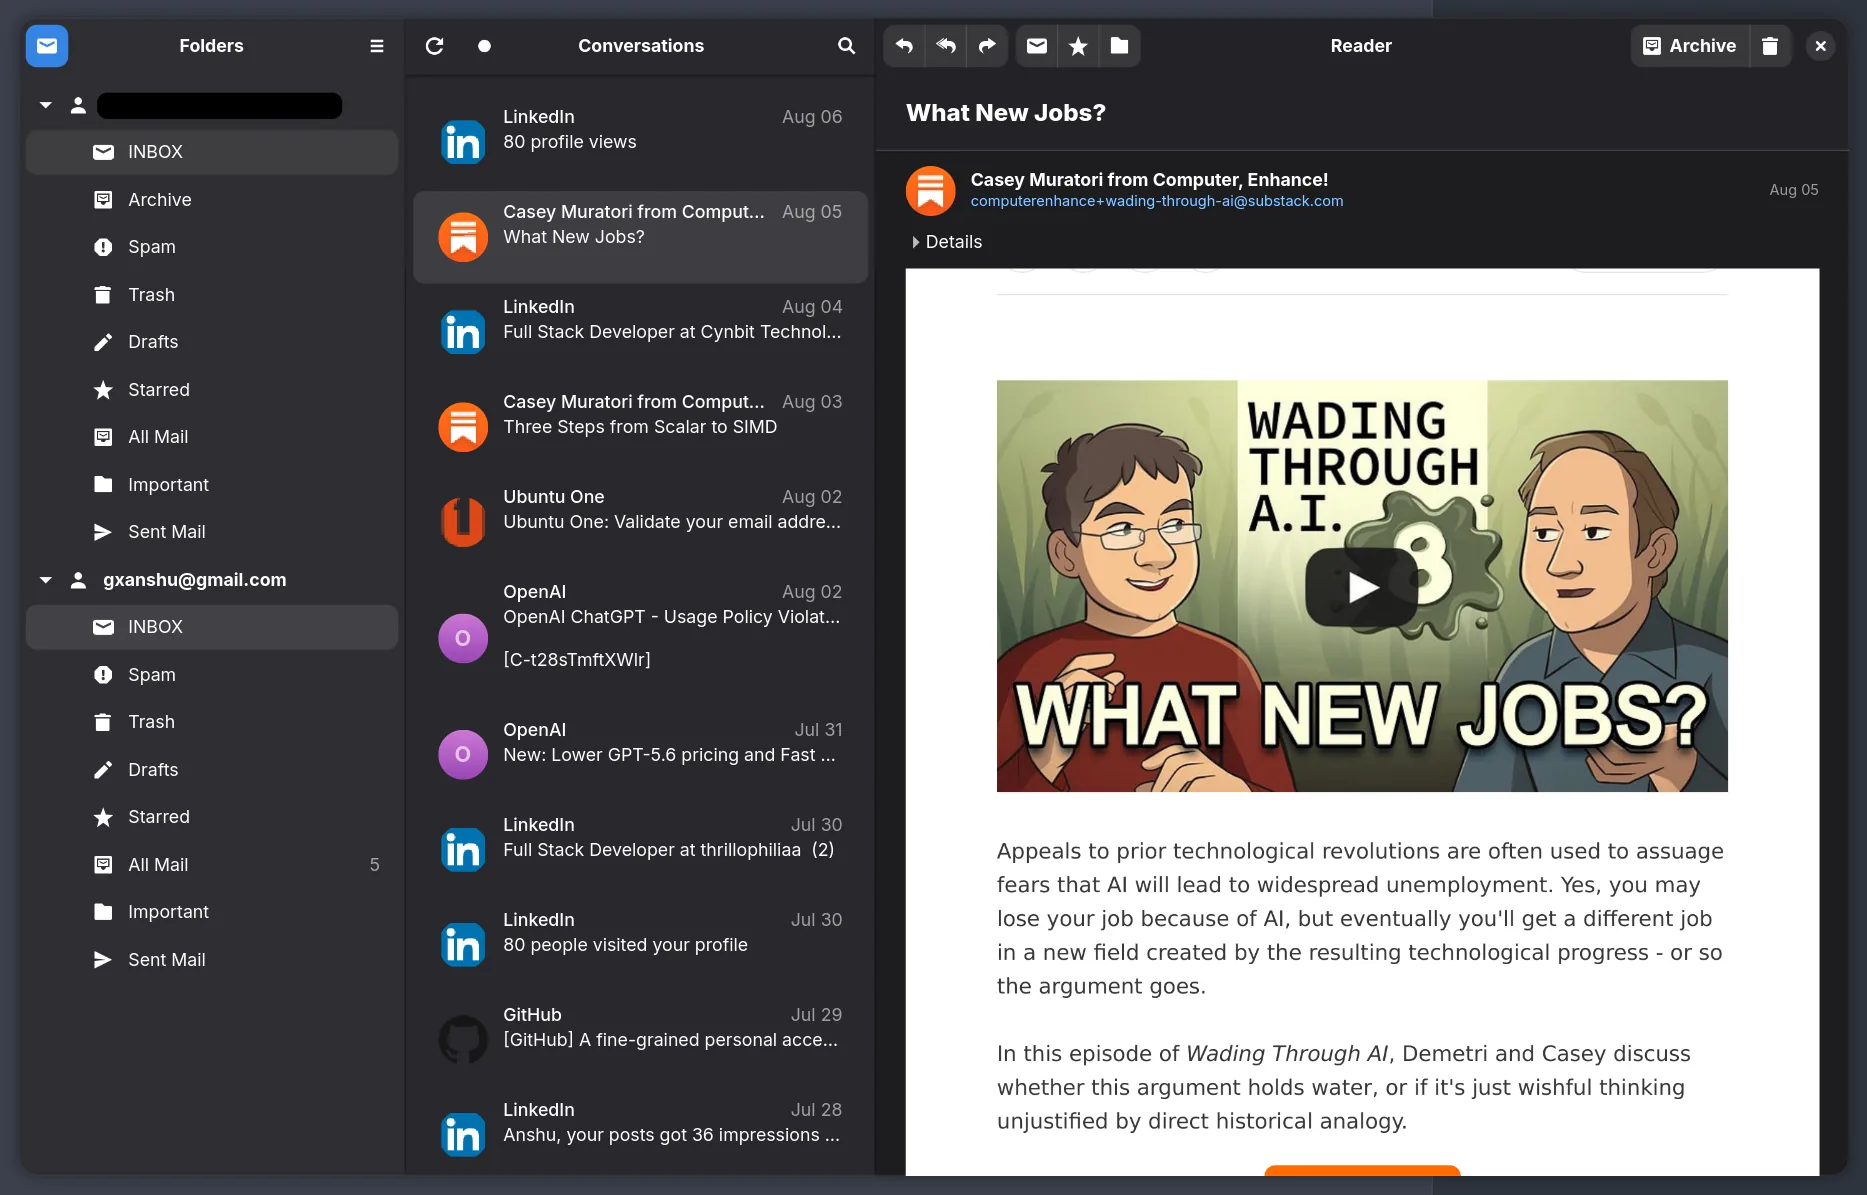
Postcard ist ein neuer E-Mail-Client für GNOME mit einem modernen Design, das an Geary erinnert. Die App ist das Werk eines Einzelentwicklers, gxanshu auf GitHub, der offen zugibt, KI-basierte Programmierwerkzeuge eingesetzt zu haben, um diesen „modernen E-Mail-Client“ zum Leben zu erwecken. Postcard…
Das auf drei Jahre angelegte Projekt zielt darauf ab, Hunderttausende Zeilen C-Code in Rust zu übersetzen.
In Chromium wurden Sicherheitslücken entdeckt, die zur Ausführung von beliebigem Code, zu Denial-of-Service-Angriffen oder zur Offenlegung von Informationen führen könnten. https://security-tracker.debian.org/tracker/DSA-6455-1
In libgit2, einer Low-Level-Git-Bibliothek, wurden mehrere Sicherheitslücken entdeckt, die zur Ausführung beliebiger Befehle auf einem entfernten SSH-Server, zur Offenlegung von Anmeldedaten, zu einem Denial-of-Service-Angriff oder zur Erstellung von Verzeichnissen außerhalb des Arbeitsverzeichnisses eines Repositorys führen könnten. https://security-tracker.debian.org/tracker/DSA-6453-1
Es wurde festgestellt, dass der Passwortschutz der Web-Benutzeroberfläche des binären Newsreader-/Grabber-Programms SABnzbd+ umgangen werden kann. https://security-tracker.debian.org/tracker/DSA-6454-1
Es wurde festgestellt, dass einige AMD Zen 2-Prozessoren gemeinsam genutzte Ressourcen im Operations-Cache nicht ordnungsgemäß isolierten. Ein lokaler Angreifer könnte diese Schwachstelle möglicherweise ausnutzen, um Befehle zu manipulieren, die mit höheren Berechtigungen ausgeführt werden, was zu einer Berechtigungsausweitung führen könnte. (CVE-2025-54518) Im…
Es wurde festgestellt, dass einige AMD Zen 2-Prozessoren gemeinsam genutzte Ressourcen im Operations-Cache nicht ordnungsgemäß isolierten. Ein lokaler Angreifer könnte diese Schwachstelle möglicherweise ausnutzen, um Befehle zu verfälschen, die mit höheren Berechtigungen ausgeführt werden, was zu einer Berechtigungserweiterung führen könnte. (CVE-2025-54518) Im…